Etat d'alerte rouge en tele-travail
Les leaders de la sécurité dans tous les secteurs industriels font face à des défis croissants en ces temps de crise sanitaire liée au COVID19.
Prenons conscience que les mesures de confinement et de mise en place du télétravail augmentent considerablement les riques de cyberattaques pour les PME, qui deviennent des cibles faciles de virus informatiques.
Les cyberattaques augmentent, elles aussi, continuellement en volume, en complexité et en sophistication.
Moins de trois entreprises françaises sur dix se préoccupent de la menace cyber par manque de temps, de compétences et de resources financieres.
Par exemple, victime d’une cyberattaque de type rancongiçiel en novembre 2019, le groupe de lingerie Lise Charmel est placé en redressement judiciaire « par protection », début 2020.
Sachant que 60% des entreprises touchées par des cyberattaques déposent leur bilan, il est impératif de prendre les mesures de dépistage et de prevention adéquates.
La psychose du coronavirus va créer de nouveaux risques
En niveau 2 renforcé et surtout en niveau 3, les entreprises sont amenées à obliger leurs collaborateurs au télétravail.
Facteur de flexibilité et de continuité business en cas de crise, il amène en revanche le risque cyber à l’intérieur du domicile du collaborateur.
Les grands groupes sont en grande partie prêts à passer au teletravail mais les investissements en matériels et solutions ont déjà été réfléchis et déployés afin de protéger le groupe d’une attaque réussi au domicile d’un collaborateur.
Les PME et ETI sont loin d’avoir la capacité financière et la connaissance pour apporter le niveau de sécurité du bureau dans le réseau domestiques du collaborateur; son niveau de sécurité en est donc équivalent au maillon le plus faible : ordinateur des enfants ou du conjoint ou/et maturité du collaborateur. Chez lui, pas de protection anti-rançongiciel, pas de scan anti-logiciel malveillant.
Selon un article paru le 11 Mars 2020 dans les Echos, Les cyberattaques capitalisent sur le coronavirus par le vol d'informations personnelles, d'argent, infection des ordinateurs avec des logiciels malveillants : les criminels profitent de la peur liée à l'épidémie pour mener des pratiques frauduleuses. Les rançongiciels surfant sur le coronavirus sont déjà là et se propagent à grande vitesse: - Corona-virus-map.exe fonctionne réellement et va chercher les informations du site covid-19 global case (source John Hopkins University). Le virus en profite pour voler identifiants, informations personnelles, numeros de CB, portefeuille de crytomonnaie. Il dérobe ensuite toutes les informations du navigateur web de la victime. (source Reason Cyber)
Les premières campagnes de phishing ont déjà eu lieu depuis début février 2020. - Mail de recommandation d’un pseudo « OMS » présentant un lien pour télécharger les mesures de protection, informer sur une nouvelle mutation ou fabriquer son propre gel hydroalcoolique.
- Sites factices multilingue d’informations sur le covid-19 ou vendant des « kits de détection individuels » afin de dérober. (Source Banking Security)
- Une fois l’utilisateur hameçonné, deux cas de figure sont possibles :
- Vol des informations personnelles, numéro de CB et mots de passe de la victime. C’est le cas le moins grave car localisé à la victime
- Chiffrement des données de la victime, que celles-ci soient sur sa machine ou sur le réseau dès l’instant où la victime y a un accès en écriture. C’est le pire cas de figure, les données de l’entreprise étant compromises si la victime est connectée au réseau de l’entreprise à ce moment, ce qui en cas de télétravail massif est par défaut le cas.
Les PME et les ETI ne sont pas prêtes face à la menace cyber.
Le groupe « Lise Charmel » ETI de 1150 collaborateurs dans le monde est placée en redressement judiciaire pour avoir perdu pour plusieurs millions après avoir refusé de payer une rançon à des pirates ayant paralysé toutes leurs données par l’utilisation d’un rancongiçiel.
Selon un sondage CPME de janvier 2019, 42% des sociétés de moins de 50 salariés ont déjà subi une ou plusieurs attaques, ou tentatives d'attaques informatiques. Ce chiffre ne prend en compte que les attaques détectées, ce qui n’inclue donc pas les vols silencieux, sans dommage « visible ». Tandis que selon un sondage PwC, 76% des ETI ont déjà subi une attaque cyber (source PwC)
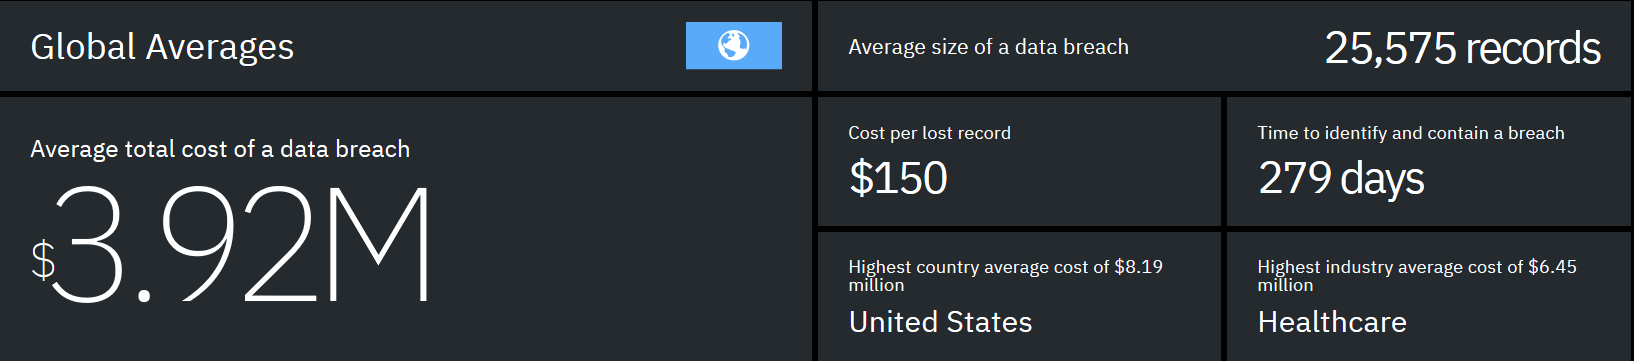
Selon IBM Security Global Report (2019) le cout global d'une fuite de données s'élève à 3.92 millions de dollars, par entreprise, tandis qu'une entreprise met en moyenne 279 jours pour identifier et contenir une fuite de données.
De plus, la mise en œuvre partielle du RGPD dans les entreprises n’ayant pas de politique de sécurité amène à voir fuiter leurs propres registres RGPD sur la toile, sans même d’accès au réseau interne.
Les PME sont la porte d’entrée des grands groupes
La grande majorité des PME sont des sous-traitants de grands groupes, eux-mêmes en lien avec l’administration, les OIV, le CAC40 etc…
Ce sont les cibles les plus faciles à atteindre pour les pirates afin de pénétrer un réseau informatique et l’utiliser comme rebond pour accéder à des données de grands groupes.
En janvier 2019, c’est en entrant chez des sous-traitants d’Airbus - le motoriste Rolls Royce et Expleo (ex-Assystem) - qu’une cyberattaque majeure, dont Chine est soupçonnée d’avoir commanditée, avait tenté de voler de la documentation technique relative à la certification des avions.
Notre proposition de valeur
Accompagner les PME et les ETI à la maturité cyber sur 360°, suivant le type de risque de son secteur d’activité, et dans un modèle de type par utilisateur/par mois afin de ne pas faire exploser les couts d’investissement, impossible à assumer dans un schéma classique :
- Prendre en charge la sensibilisation et l’acculturation des décideurs à la cyber menace
- Auditer l’environnement IT des PME/ETI
- Proposer et piloter les évolutions et changements, qu’ils soient techniques ou organisationnels
- Apporter des services de type MSSP, réservés aujourd’hui aux grands comptes, afin de protéger le système d’information de l’entreprise, détecter les menaces proactivement et agir si nécessaire, en utilisant partiellement des services basés sur l’IA
- Prendre en charge tous les appareils du collaborateur, afin de bloquer les menaces partout : en entreprise, en télétravail, sur la route.
Notre conviction est que la cybersécurité doit être démocratisée et a la portee de toutes les tailles d’entreprises, c'est pourquoi nous avons creer l'offre CyberScaleUp.
CyberScaleUp est une offre clé-en-main de couverture cyber sécurité 24/7 sur l’ensemble du périmètre de l’entreprise avec supervision techique, et bas é e sur une tarification innovante mensuelle par utilisateur pour un cout maitrise qui ne greffe pas votre budget investissement!
Aujourd'hui plus de 50 clients sont satisfaits de ces solutions innovantes dont plusieurs sociétés du CAC40 (Société Générale, BNP PariBas, Credit Agricole, Banque de France, Natixis, etc).
 Déploiements sans contact pour PC et Mac
Grace a l'installation sans contact pour Windows 10 et macOS, vous pouvez réduire le besoin de votre équipe d'assembler des images personnalisées ou de manipuler physiquement le matériel pour la configuration ou les mises à jour.  Une gestion operee pour vous grace a notre support 24/7 a distance.
MaaS360 offre une combinaison de gestion de client traditionnelle et de gestion d'API moderne qui peut vous permettre de gérer tous vos appareils en un seul endroit, y compris Windows 10.  Démystifier la gestion des identités et des accès mobiles
MaaS360 offre des capacités natives de gestion des identités et des accès (IAM) qui incluent l'authentification unique (SSO), l'accès fédéré et l'accès conditionnel pour aider votre entreprise à rester productive et sécurisée tout en répondant aux attentes des utilisateurs. 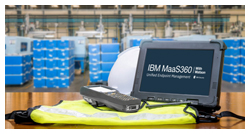 "Gestion des appareils renforcée"
Diverses industries s'appuient sur des appareils durcis et leurs applications pour prendre des décisions stratégiques à partir de n'importe quel endroit. Que ce soit dans les zones de casques, autour de la table d'opération ou à l'intérieur de l'usine, la durabilité supplémentaire offerte par la gestion robuste des appareils MaaS360 est cruciale pour atteindre une fiabilité totale.
|  |
|